Domain badlieutenant.de kaufen?
Wir ziehen mit dem Projekt
badlieutenant.de um.
Sind Sie am Kauf der Domain
badlieutenant.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain badlieutenant.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
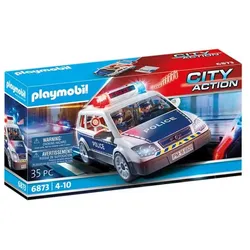
PLAYMOBIL® 6873 City Action Polizei-EinsatzwagenPolizei-Einsatzwagen mit abnehmbarem Dach und Platz für bis zu 4 Figuren. Das Licht- und Soundmodul benötigt eine 1,5-V-Micro-Batterie (nicht enthalten). Maße: 24,5 x 13 x 10,5 cm (LxTxH). - mit Anhängerkupplung - Nach Abnehmen des Daches können bis zu 4 Figuren eingesetzt werden. - In der Mittelkonsole ist Platz für das enthaltene Funkgerät. - Umklappbare Rückbank - Über den Umschalter an der Unterseite des Soundmoduls kann zwischen zwei verschiedenen Sirenensounds gewechselt werden. - Licht und Sound (benötigte 1,5-V-Micro-Batterie nicht enthalten)sind mit Auto-Power-Off-Technologie ausgestattet. - Nach Umklappen der Rückbank findet die Hundetransportbox aus Art. 6878 Platz im Kofferraum des Fahrzeugs.89,95 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
PLAYMOBIL® 71716 Action Heroes Polizei BusDetailgetreuer Polizeibus: Mit abnehmbarem Dach, Platz für Figuren und Schriftzug "Polizei" Inklusive Straßensperre: Für spannende und realistische Polizeieinsätze Zubehör: Figuren, Funkgeräte und weitere Utensilien Fördert kreatives Spielen: Rollenspiele und fantasievolle Geschichten90,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Wie können Undercover-Ermittler in verschiedenen Bereichen wie Kriminalität, Wirtschaftskriminalität und Terrorismusbekämpfung eingesetzt werden, um verdeckte Informationen zu sammeln und Verbrechen aufzudecken?
Undercover-Ermittler können in der Kriminalitätsbekämpfung eingesetzt werden, um in kriminelle Organisationen einzudringen und Informationen über geplante Verbrechen zu sammeln. In der Wirtschaftskriminalität können sie sich als Mitarbeiter in Unternehmen einschleusen, um interne Betrügereien oder Korruption aufzudecken. Im Bereich der Terrorismusbekämpfung können Undercover-Ermittler sich in extremistische Gruppen einschleusen, um Informationen über geplante Anschläge zu sammeln und die Täter zu identifizieren. Durch ihre verdeckte Arbeit können sie wichtige Beweise sammeln und zur Verhaftung von Tätern beitragen. **
-
Wie können Undercover-Ermittler in verschiedenen Bereichen wie Kriminalität, Terrorismusbekämpfung und Wirtschaftsspionage eingesetzt werden, um Informationen zu sammeln und Verbrechen aufzudecken, ohne ihre Identität preiszugeben?
Undercover-Ermittler können in verschiedenen Bereichen eingesetzt werden, um Informationen zu sammeln und Verbrechen aufzudecken, indem sie sich als normale Bürger oder Mitarbeiter ausgeben, um Zugang zu sensiblen Informationen zu erhalten. Im Bereich der Kriminalität können sie sich in kriminelle Organisationen einschleusen, um Informationen über geplante Verbrechen zu sammeln und Beweise zu sammeln. In der Terrorismusbekämpfung können sie sich als potenzielle Rekruten ausgeben, um Informationen über terroristische Aktivitäten zu sammeln und Anschläge zu verhindern. In der Wirtschaftsspionage können sie sich als Mitarbeiter oder Geschäftspartner ausgeben, um vertrauliche Informationen über Unternehmen zu sammeln und Wirtschaftskriminalität aufzudecken. Dabei ist es wichtig, dass sie ihre wahre Identität geheim **
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
Was sind die wichtigsten Techniken und Taktiken, die Undercover-Agenten bei der Ermittlung von Verbrechen verwenden?
Undercover-Agenten verwenden Techniken wie Tarnung, Vertrauensaufbau und Observation, um in kriminelle Organisationen einzudringen und Informationen zu sammeln. Sie setzen auch Taktiken wie das Sammeln von Beweisen, das Entwickeln von Informanten und das Durchführen von verdeckten Operationen ein, um Verbrechen aufzudecken und Täter zu überführen. Zudem nutzen sie moderne Technologien wie Überwachungskameras, Abhörgeräte und Datenanalysen, um ihre Ermittlungen zu unterstützen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
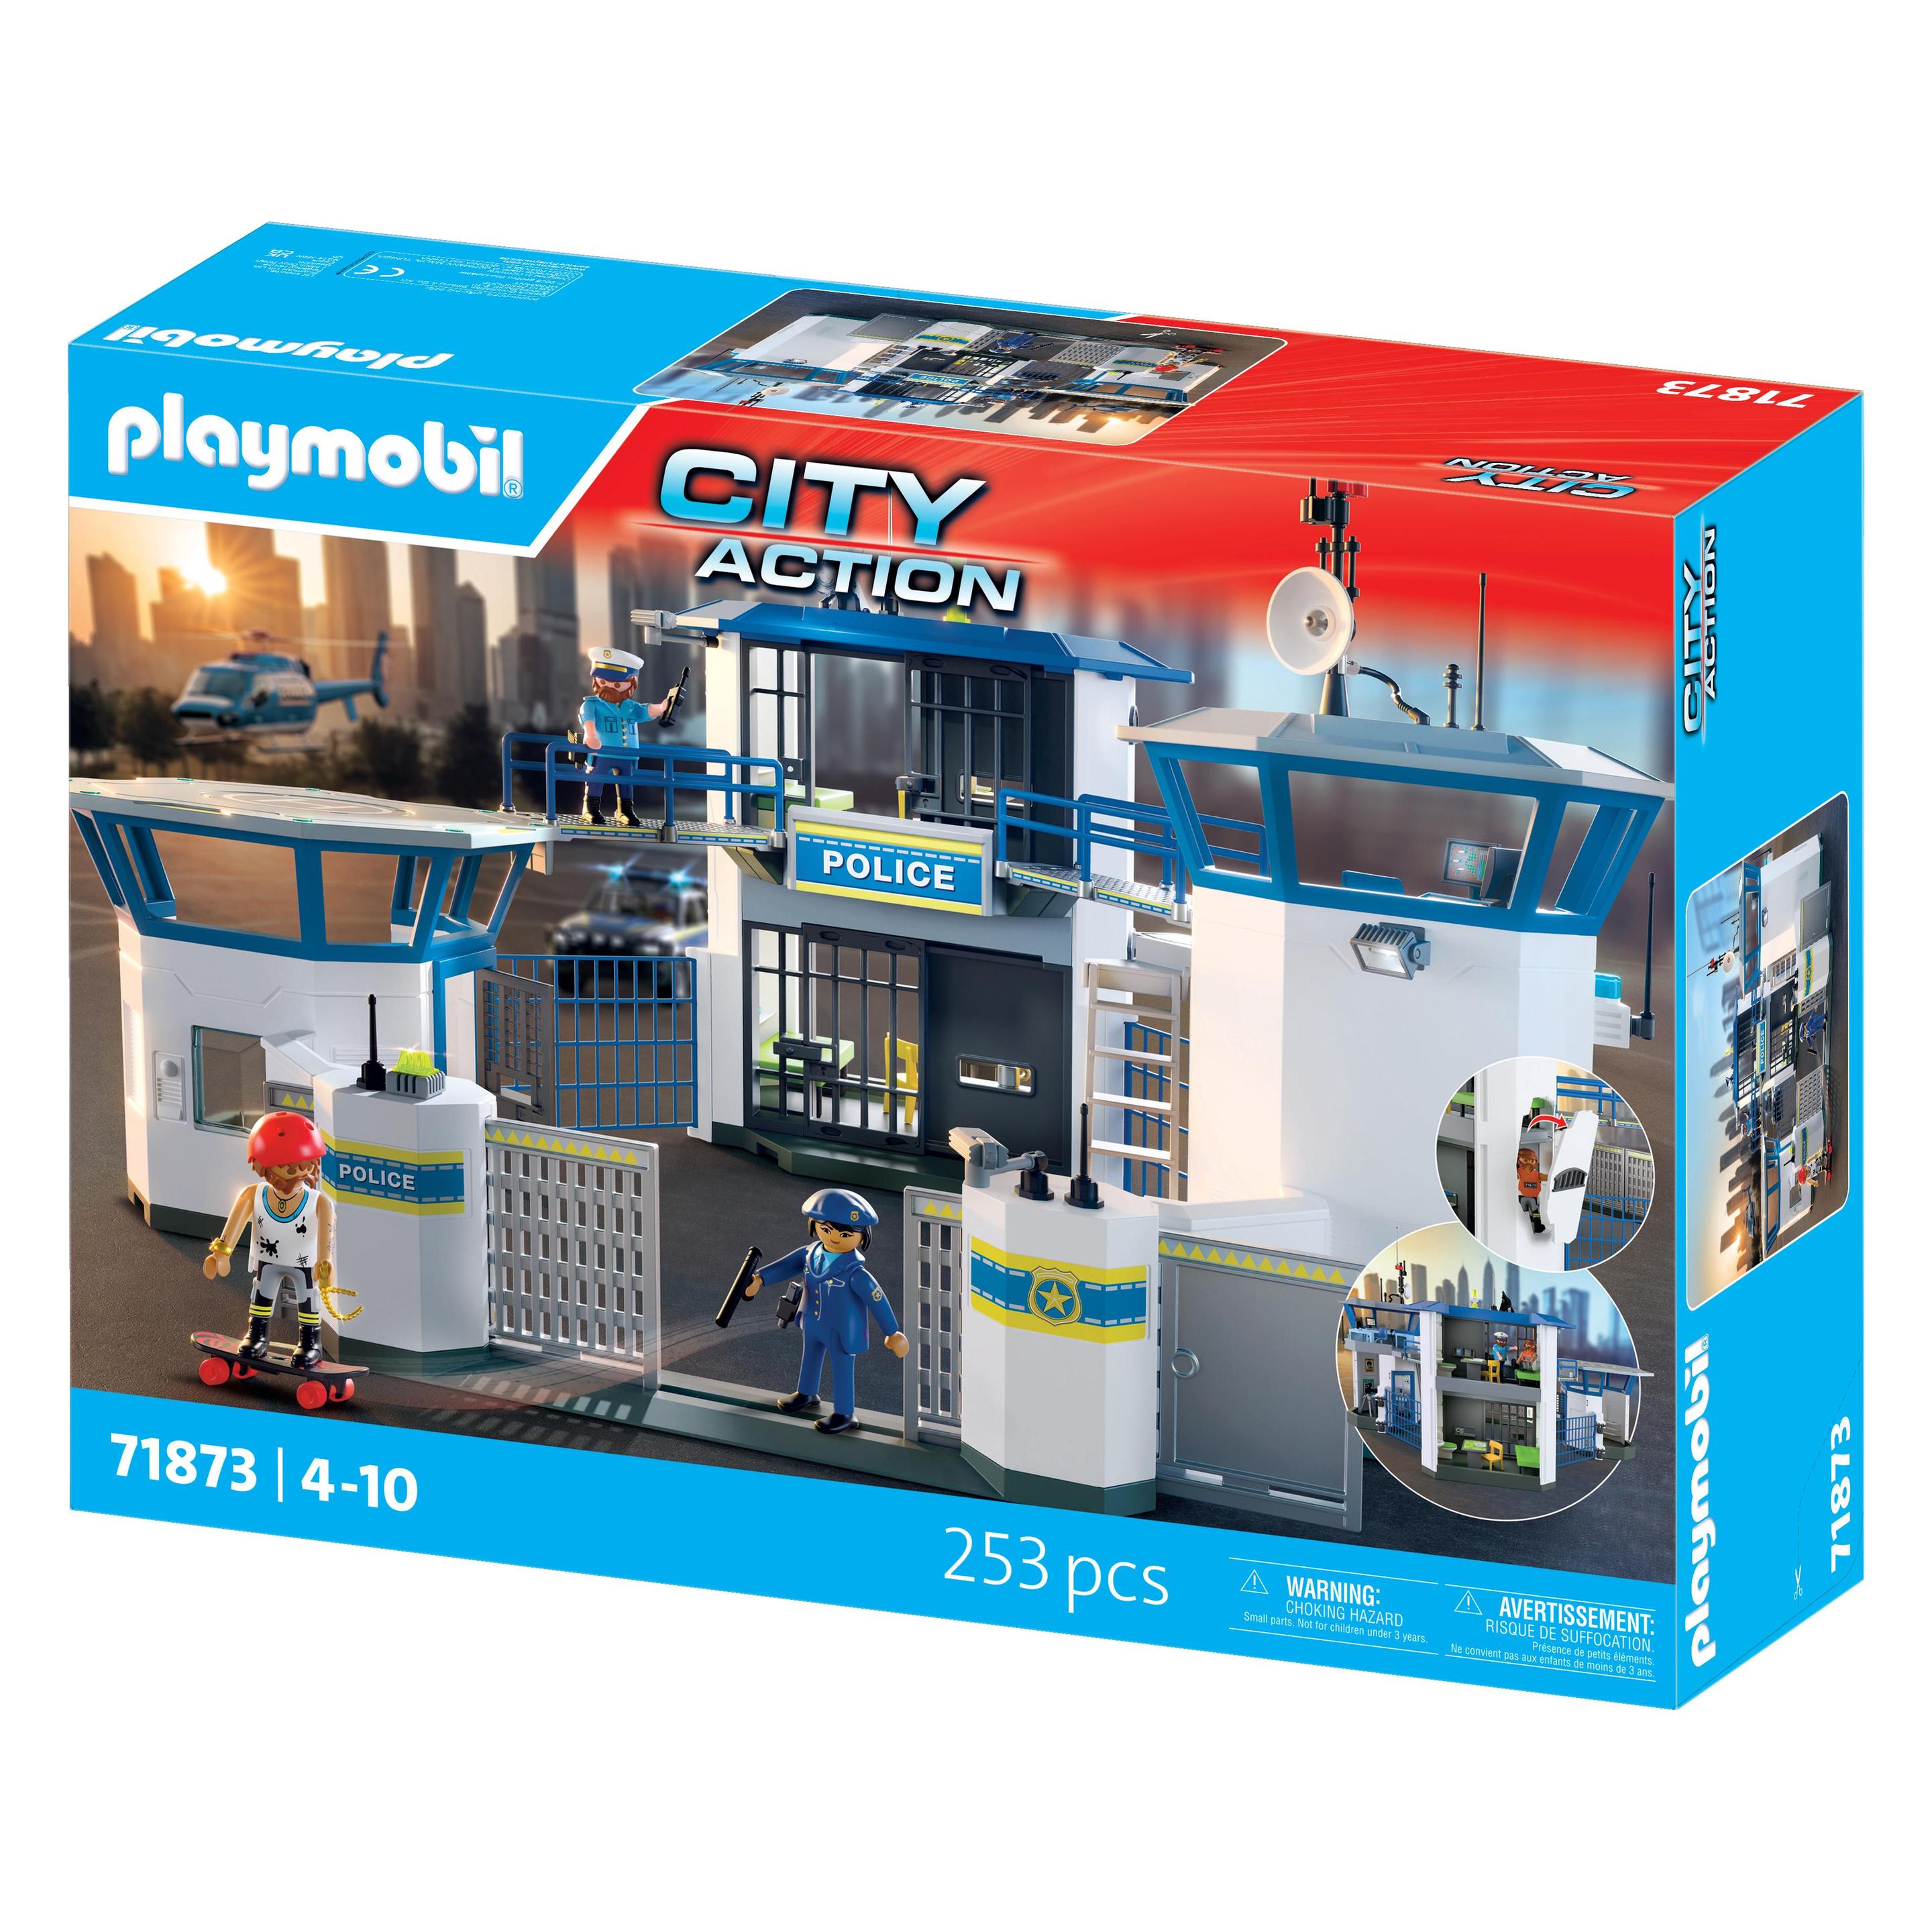
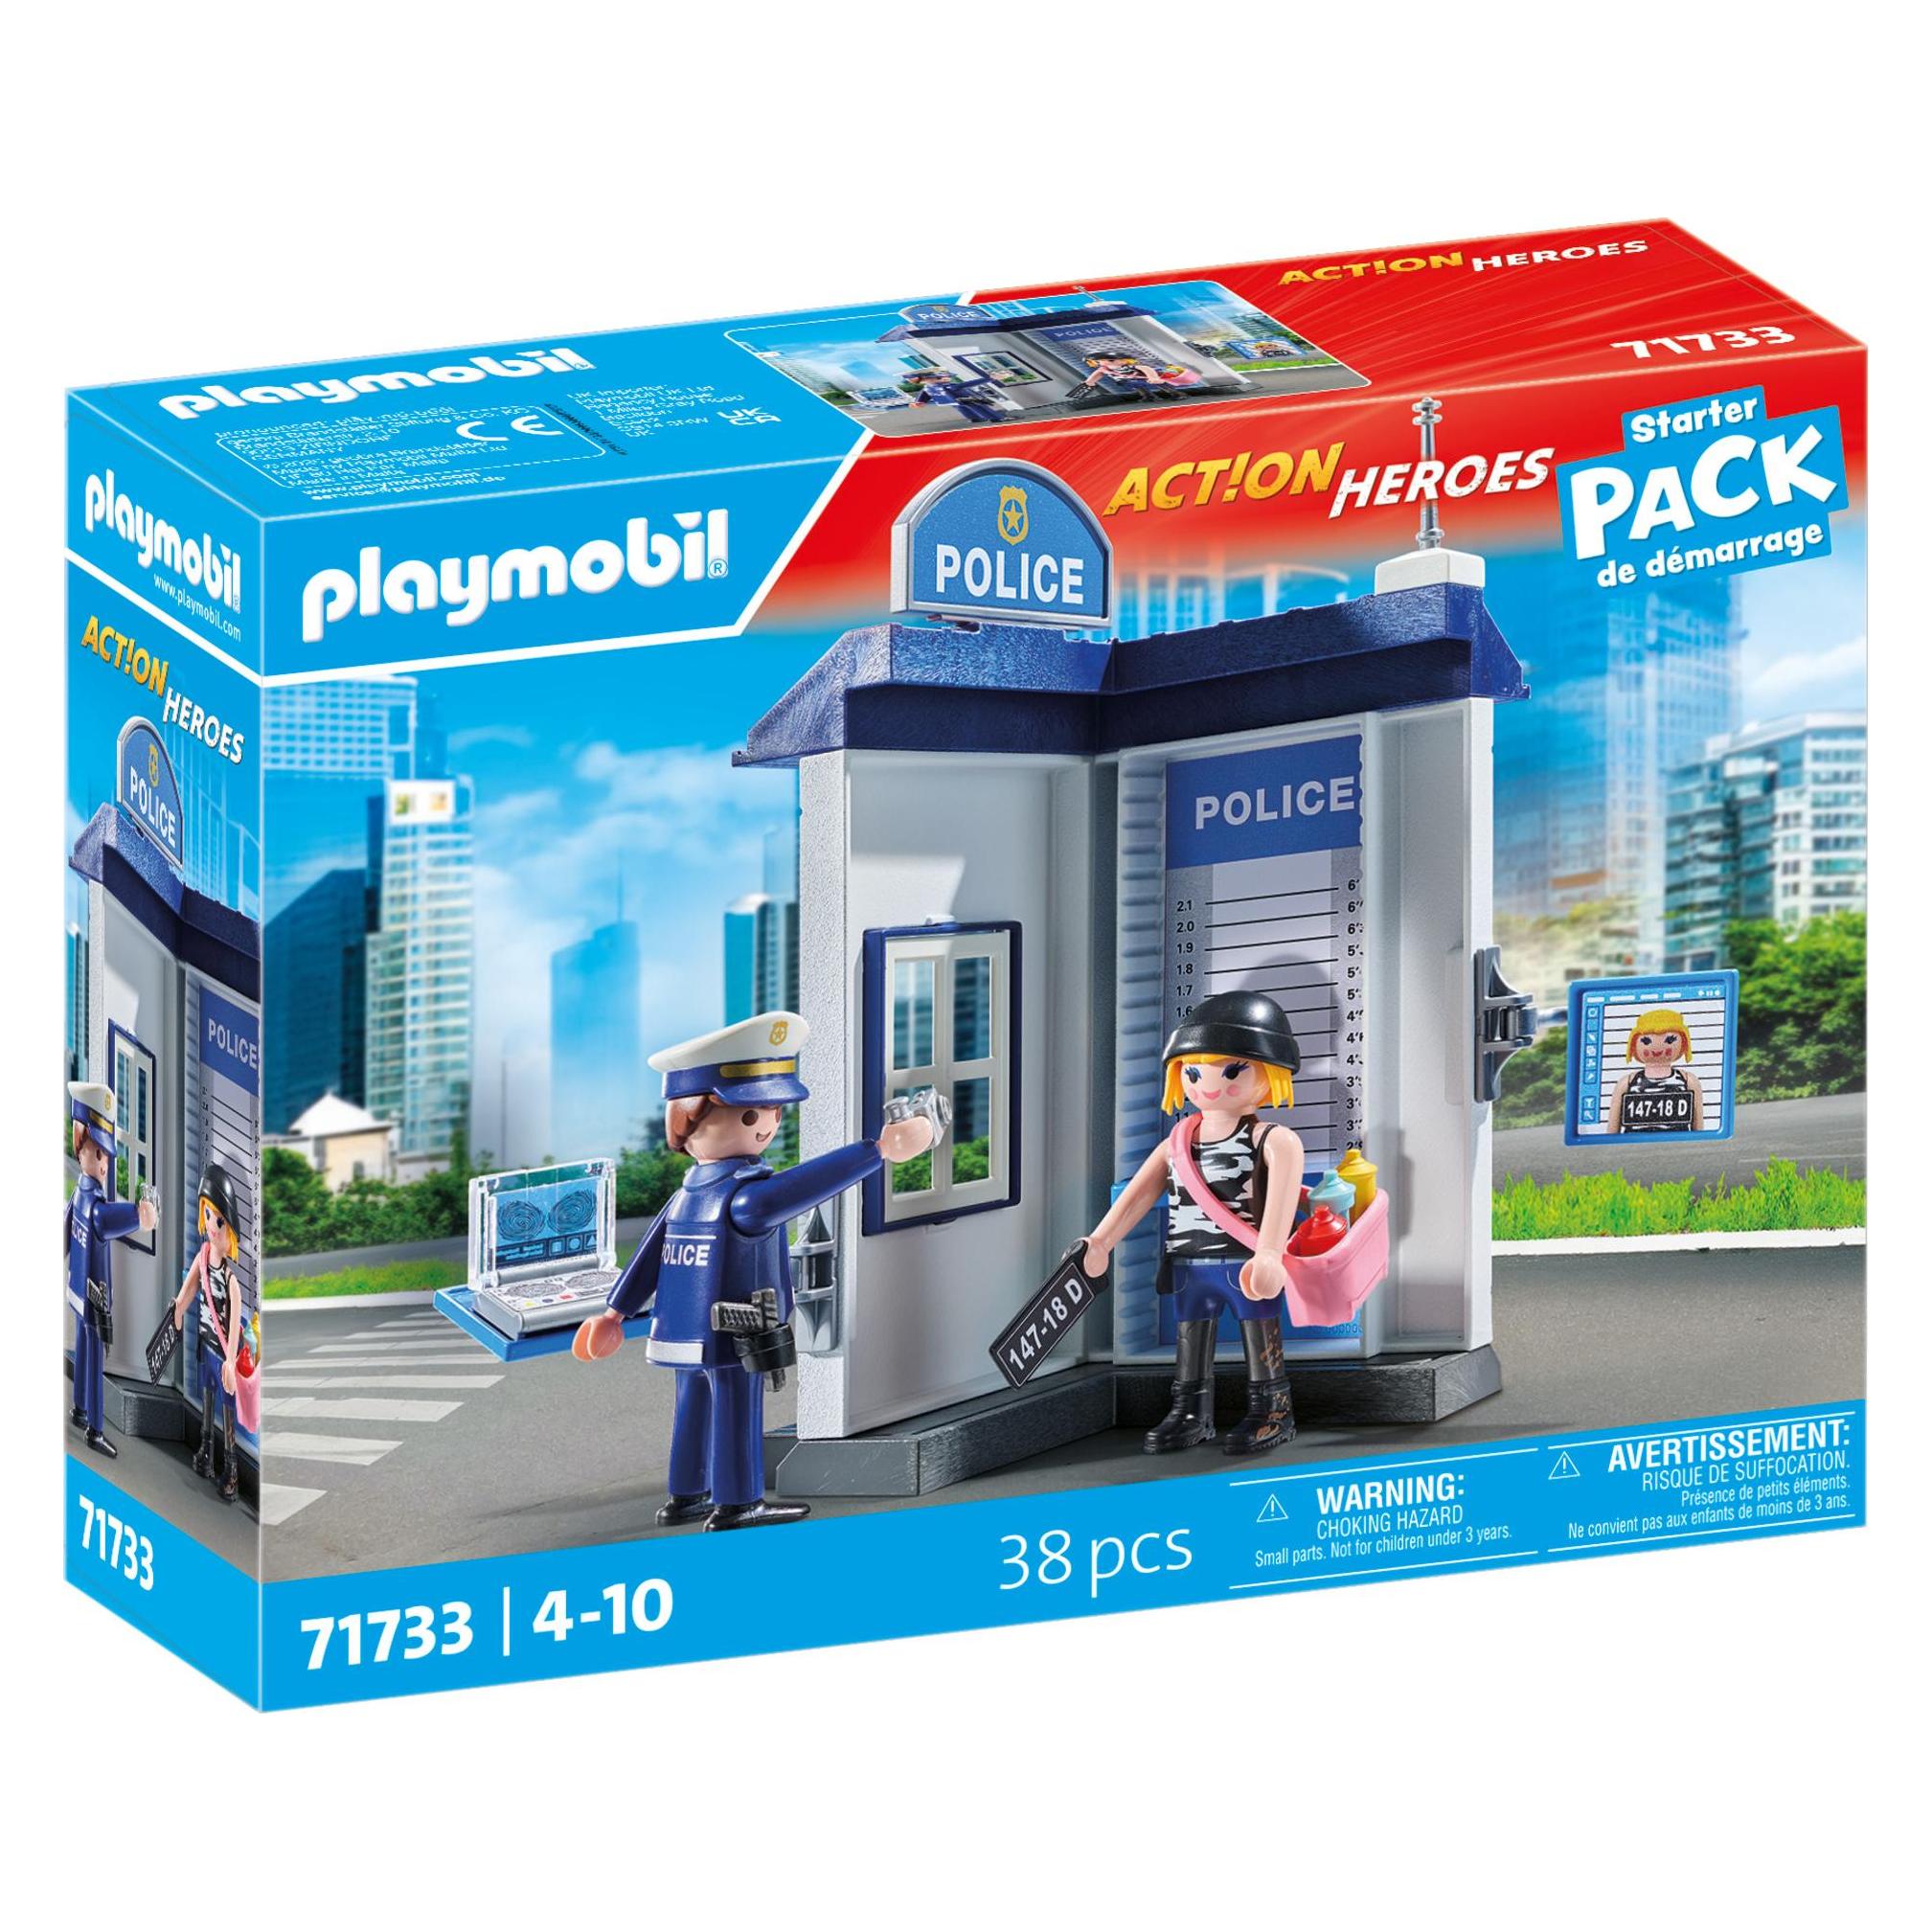
Playmobil City Action - Polizei-KommandozentraleDas Playmobil-Polizeistations-Spielset kombiniert eine Einsatzzentrale mit einem Fingerabdruckscanner (inklusive transparenter Folien), einem abschließbaren Waffenschrank, Gefangenen-Outfits, versteckten Fluchtwegen in der Wand und einem Hubschrauber-Landeplatz für actionreiche Einsätze. Playmobil - Police Command Center lässt Kinder Polizeiabenteuer nachspielen - mit einem geschäftigen Kontrollraum, einem Gangster auf dem Skateboard und viel Zubehör, um Verbrecher zu fassen, Ausbrüche zu verhindern und schnelle Verfolgungsjagden vom Helipad aus zu starten. Fingerabdruckscanner mit enthaltenen transparenten Folien Abschließbarer Waffenschrank Gefangenen-Outfits für festgenommene Figuren Versteckte Wände für Flucht- und Fangspiel Hubschrauber-Landeplatz für schnelle Verfolgungsjagden Für fantasievolles Rollenspiel gebaut - dieses Set bringt clevere Wendungen und rasante Storylines in jede Mission.101,41 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Die Ermittler – Wahre Verbrechen, echte Polizeiarbeit - Niels Lynnerup,Hans Petter Hougen,Bent Isager-Nielsen, Audio, 9788728420706Die Ermittler – Wahre Verbrechen, Echte Polizeiarbeit Von Niels Lynnerup,hans Petter Hougen,bent Isager-nielsen, Saga Egmont, 978-87-28-42070-6, Sprecher: Sebastian Dunkelberg, Sprache: Deutsch12,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PLAYMOBIL® 6873 City Action Polizei-EinsatzwagenPolizei-Einsatzwagen mit abnehmbarem Dach und Platz für bis zu 4 Figuren. Das Licht- und Soundmodul benötigt eine 1,5-V-Micro-Batterie (nicht enthalten). Maße: 24,5 x 13 x 10,5 cm (LxTxH). - mit Anhängerkupplung - Nach Abnehmen des Daches können bis zu 4 Figuren eingesetzt werden. - In der Mittelkonsole ist Platz für das enthaltene Funkgerät. - Umklappbare Rückbank - Über den Umschalter an der Unterseite des Soundmoduls kann zwischen zwei verschiedenen Sirenensounds gewechselt werden. - Licht und Sound (benötigte 1,5-V-Micro-Batterie nicht enthalten)sind mit Auto-Power-Off-Technologie ausgestattet. - Nach Umklappen der Rückbank findet die Hundetransportbox aus Art. 6878 Platz im Kofferraum des Fahrzeugs.89,95 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
PLAYMOBIL® 71716 Action Heroes Polizei BusDetailgetreuer Polizeibus: Mit abnehmbarem Dach, Platz für Figuren und Schriftzug "Polizei" Inklusive Straßensperre: Für spannende und realistische Polizeieinsätze Zubehör: Figuren, Funkgeräte und weitere Utensilien Fördert kreatives Spielen: Rollenspiele und fantasievolle Geschichten90,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Wie können Undercover-Ermittler in verschiedenen Bereichen wie Kriminalität, Wirtschaftskriminalität und Terrorismusbekämpfung eingesetzt werden, um verdeckte Informationen zu sammeln und Verbrechen aufzudecken?
Undercover-Ermittler können in der Kriminalitätsbekämpfung eingesetzt werden, um in kriminelle Organisationen einzudringen und Informationen über geplante Verbrechen zu sammeln. In der Wirtschaftskriminalität können sie sich als Mitarbeiter in Unternehmen einschleusen, um interne Betrügereien oder Korruption aufzudecken. Im Bereich der Terrorismusbekämpfung können Undercover-Ermittler sich in extremistische Gruppen einschleusen, um Informationen über geplante Anschläge zu sammeln und die Täter zu identifizieren. Durch ihre verdeckte Arbeit können sie wichtige Beweise sammeln und zur Verhaftung von Tätern beitragen. **
-
Wie können Undercover-Ermittler in verschiedenen Bereichen wie Kriminalität, Terrorismusbekämpfung und Wirtschaftsspionage eingesetzt werden, um Informationen zu sammeln und Verbrechen aufzudecken, ohne ihre Identität preiszugeben?
Undercover-Ermittler können in verschiedenen Bereichen eingesetzt werden, um Informationen zu sammeln und Verbrechen aufzudecken, indem sie sich als normale Bürger oder Mitarbeiter ausgeben, um Zugang zu sensiblen Informationen zu erhalten. Im Bereich der Kriminalität können sie sich in kriminelle Organisationen einschleusen, um Informationen über geplante Verbrechen zu sammeln und Beweise zu sammeln. In der Terrorismusbekämpfung können sie sich als potenzielle Rekruten ausgeben, um Informationen über terroristische Aktivitäten zu sammeln und Anschläge zu verhindern. In der Wirtschaftsspionage können sie sich als Mitarbeiter oder Geschäftspartner ausgeben, um vertrauliche Informationen über Unternehmen zu sammeln und Wirtschaftskriminalität aufzudecken. Dabei ist es wichtig, dass sie ihre wahre Identität geheim **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind die wichtigsten Techniken und Taktiken, die Undercover-Agenten bei der Ermittlung von Verbrechen verwenden?
Undercover-Agenten verwenden Techniken wie Tarnung, Vertrauensaufbau und Observation, um in kriminelle Organisationen einzudringen und Informationen zu sammeln. Sie setzen auch Taktiken wie das Sammeln von Beweisen, das Entwickeln von Informanten und das Durchführen von verdeckten Operationen ein, um Verbrechen aufzudecken und Täter zu überführen. Zudem nutzen sie moderne Technologien wie Überwachungskameras, Abhörgeräte und Datenanalysen, um ihre Ermittlungen zu unterstützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.